À retenir
- Le suivi côté serveur change la façon dont les événements sont collectés et acheminés; il n’élimine pas les restrictions liées à la vie privée.
- L’exactitude des achats Shopify dépend de l’origine des événements, des contraintes du checkout, du consentement et de l’identité des événements.
- La déduplication navigateur/serveur de Meta exige des noms d’événements et des identifiants d’événements cohérents.
- Une mise en place réussie se vérifie dans Shopify, GA4 et les diagnostics des destinations, pas avec un pourcentage de hausse promis.
Ce que le suivi côté serveur change vraiment
Les balises classiques envoient les requêtes directement du navigateur vers plusieurs fournisseurs. Avec une configuration côté serveur, un point de collecte reçoit les événements et un conteneur serveur transforme et achemine les données autorisées vers les destinations.
Cela peut améliorer le contrôle sur les données envoyées, réduire certaines requêtes du navigateur vers les fournisseurs et soutenir une collecte en première partie. Cela ne peut pas récupérer de façon fiable les événements bloqués avant la collecte, et les résultats dépendent du navigateur, de la mise en place et des choix de consentement.
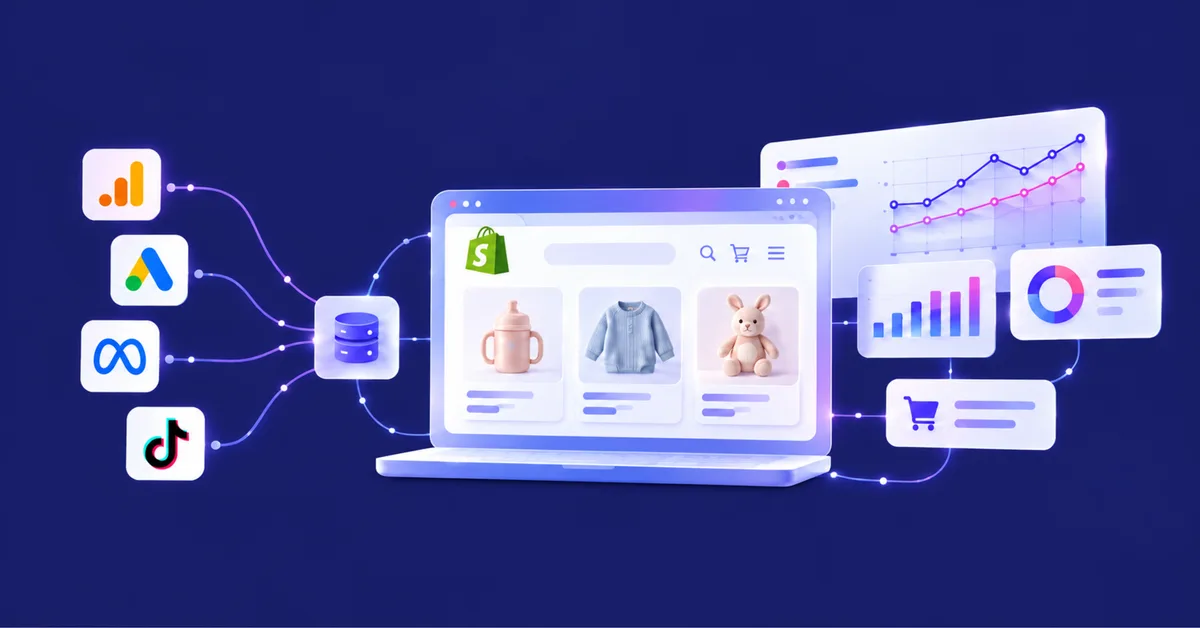
Architecture Shopify et sources d’événements
Les Customer Events et les pixels web de Shopify offrent un cadre d’événements pris en charge, y compris des événements du checkout, selon la configuration de la boutique et les contraintes de la plateforme. Un dataLayer de vitrine seul ne capte pas forcément chaque étape du checkout.
Une architecture pratique peut comprendre un mécanisme de collecte compatible avec Shopify, GA4 ou un autre transport d’événements, un conteneur Google Tag Manager côté serveur hébergé par Stape, et des balises ou clients API vers les destinations. Le branchement exact doit être vérifié selon le forfait Shopify, la configuration du checkout et les intégrations choisies.
Définir les événements avant la mise en place
Définissez un contrat d’événement : event_name, event_id, horodatage, order_id, devise, valeur, identifiants des articles, état du consentement et identifiants utilisateur autorisés. Documentez la source de vérité de chaque champ.
Pour l’achat, assurez-vous que order_id est stable et distinct de event_id. Des pages vues répétées ou des nouvelles tentatives ne doivent pas créer de nouveaux achats uniques dans les systèmes en aval. Évitez d’envoyer des données personnelles brutes à des outils d’analyse qui ne sont pas conçus pour les recevoir.


API Conversions de Meta et déduplication
Pour les événements du Pixel et de l’API Conversions qui représentent la même action, alignez le nom de l’événement et l’event_id selon les exigences de déduplication de Meta. Générez l’identifiant une seule fois et transmettez-le sur les deux chemins.
L’Event Match Quality décrit les signaux de correspondance; ce n’est pas la même chose que la santé de la déduplication ou l’incrémentalité. Hachez les données utilisateur admissibles seulement quand c’est approprié, et ne confondez pas le hachage avec une base légale de traitement.
Consentement, vie privée et gouvernance
Le Consent Mode v2 comprend des signaux de consentement comme ad_storage, analytics_storage, ad_user_data et ad_personalization. Associez ces signaux à votre CMP et au comportement des destinations; les exigences varient selon la région et le fournisseur.
La conformité à la Loi 25 du Québec et au RGPD ne découle pas du simple fait d’utiliser un point de collecte serveur. Documentez les finalités de collecte, le partage avec les fournisseurs, la conservation, les contrôles d’accès et le comportement du consentement, avec un conseiller juridique au besoin.
Liste de mise en place et d’assurance qualité
- Faites l’inventaire des pixels, applications, pixels web et événements d’achat existants.
- Définissez qui est responsable de chaque événement et ses identifiants.
- Configurez le point de collecte serveur et le domaine personnalisé.
- Mettez en place la transmission du consentement.
- Associez les balises de destination et la déduplication.
- Testez les parcours de checkout, les paiements refusés, les remboursements et les achats répétés.
- Surveillez les diagnostics en production après la mise en ligne.
Dans l’aperçu GTM et l’aperçu serveur, confirmez les requêtes entrantes, les paramètres transformés et les requêtes sortantes. Dans le Gestionnaire d’événements de Meta, examinez les événements de test et les avertissements de déduplication; dans le DebugView de GA4, examinez les noms et paramètres des événements. Rapprochez les commandes sur une même période.
Mesure et dépannage
Un écart entre les commandes Shopify et les achats attribués par Meta n’est pas automatiquement un bogue de suivi : les fenêtres d’attribution, les conversions modélisées, les fuseaux horaires des rapports et les remboursements diffèrent. Utilisez des tests au niveau des événements et les numéros de commande pour diagnostiquer l’instrumentation.
Suivez la couverture des événements, les valeurs d’achat manquantes, le taux de doublons, le comportement en cas de refus du consentement, les erreurs des destinations et la performance des pages. Établissez une base de référence avant d’annoncer une amélioration.
| Vérification | Comportement attendu | Où vérifier |
|---|---|---|
| ID de l’événement d’achat | Partagé entre les copies navigateur et serveur | Données Pixel/CAPI |
| ID de commande | Stable pour une même commande | Shopify + journaux d’événements |
| Consentement refusé | Seul le traitement autorisé a lieu | CMP + réseau + serveur |
| Devise et valeur | Conformes à la définition de la transaction | Shopify + GA4 |
| Nouvelles tentatives | Ne gonflent pas les conversions | Journaux serveur + destination |
Erreurs fréquentes et limites
- Des applications Shopify en double qui envoient le même événement.
- De nouveaux identifiants d’événement générés lors des nouvelles tentatives côté serveur.
- Des états de consentement manquants.
- Des valeurs d’achat envoyées dans des devises mélangées.
- Supposer que chaque événement du checkout est accessible par le GTM de la vitrine.
- Activer la transmission des données utilisateur sans base légale.
Questions fréquentes
Le suivi côté serveur contourne-t-il le consentement?
Non. Les exigences de consentement applicables restent en vigueur, peu importe le chemin de transport.
Les achats dans Meta et Shopify vont-ils correspondre?
Pas forcément. Les fenêtres d’attribution, les conversions modélisées, les remboursements et les fuseaux horaires diffèrent.
Un sous-domaine personnalisé suffit-il?
Non. La conception des événements, la transmission du consentement, la déduplication et la configuration des destinations sont essentielles.